Undhang-undhang perlindungan data ing Walanda kasusun saka Peraturan Perlindungan Data Umum (GDPR), sing ditrapake langsung, lan Undhang-undhang Implementasi GDPR Walanda (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), sing ngisi pilihan sing diwenehake GDPR marang negara anggota. Otoritas Perlindungan Data Walanda (Autoriteit Persoonsgegevens, AP) ngawasi kepatuhan lan bisa ngetokake denda; pangecualian utama kanggo jangkauan GDPR yaiku panggunaan pribadi utawa rumah tangga, kayata foto pribadi sing disimpen kanggo sampeyan dhewe.
Kanggo organisasi apa wae, ana rong pitakonan sing nemtokake umume kasus: apa ana basis sing sah kanggo pangolahan kasebut, lan apa iku ngurmati prinsip GDPR? Ing ngisor iki kita nerangake loro-lorone, tambahan Walanda ing UAVG, hak-hak individu, tugas notifikasi pelanggaran 72 jam lan apa sing kudu diduweni organisasi sing diadegake ing Walanda.
Tabel isi
Aturan apa sing ditrapake kanggo data pribadi ing Walanda?
GDPR ditrapake ing kabeh negara anggota EU tanpa implementasi, lan UAVG nambahake aturan Walanda ing ngendi GDPR ngidini. Bebarengan, aturan kasebut ditrapake kanggo perusahaan, badan pemerintah, yayasan, lan sapa wae sing ngolah data pribadi.
Data pribadi yaiku informasi apa wae babagan wong sing wis diidentifikasi utawa bisa diidentifikasi: jeneng, alamat email, foto, alamat IP utawa nomer pelanggan. Pangolahan nyakup kabeh sing sampeyan lakoni, wiwit saka ngumpulake lan nyimpen nganti konsultasi, nuduhake lan mbusak.
UAVG nyetel sawetara aturan khusus Walanda. Miturut Pasal 5 UAVG, bocah ing ngisor umur 16 taun mbutuhake idin saka wong tuwa utawa wakil hukum ing ngendi pangolahan adhedhasar idin. Miturut Pasal 46 UAVG, nomer layanan warga (burgerservicenummer, BSN) mung bisa digunakake ing ngendi undang-undang nemtokake. Pasal 22 nganti 30 UAVG nyetel pangecualian kanggo kategori data khusus.
Apa dhasar hukum sing sampeyan butuhake?
Saben operasi pangolahan mbutuhake salah siji saka enem dhasar sing sah ing Pasal 6 GDPR: idin, kinerja kontrak, kewajiban hukum, kapentingan penting, tugas umum utawa kapentingan sing sah. Idin mung salah sijine, lan asring dudu sing bener.
Kanggo umume pangolahan komersial lan ketenagakerjaan, dhasar sing bener yaiku kinerja kontrak, kewajiban hukum, utawa kapentingan sing sah. Persetujuan kudu diwenehake kanthi bebas, spesifik, diwenehi informasi, lan bisa ditarik maneh kapan wae. Antarane juragan lan karyawan arang bebas, mula gumantung marang iku biasane ndadekake pangolahan kasebut ora sah.
Kapentingan sing sah mbutuhake tes keseimbangan sing didokumentasikake: apa kapentingan sampeyan, apa pangolahan sing dibutuhake, lan apa kapentingan kasebut ngluwihi kapentingan wong sing ana gandhengane? Cathet penilaian kasebut sadurunge miwiti, dudu sawise ana keluhan.
Prinsip apa sing kudu diajeni saben proses?
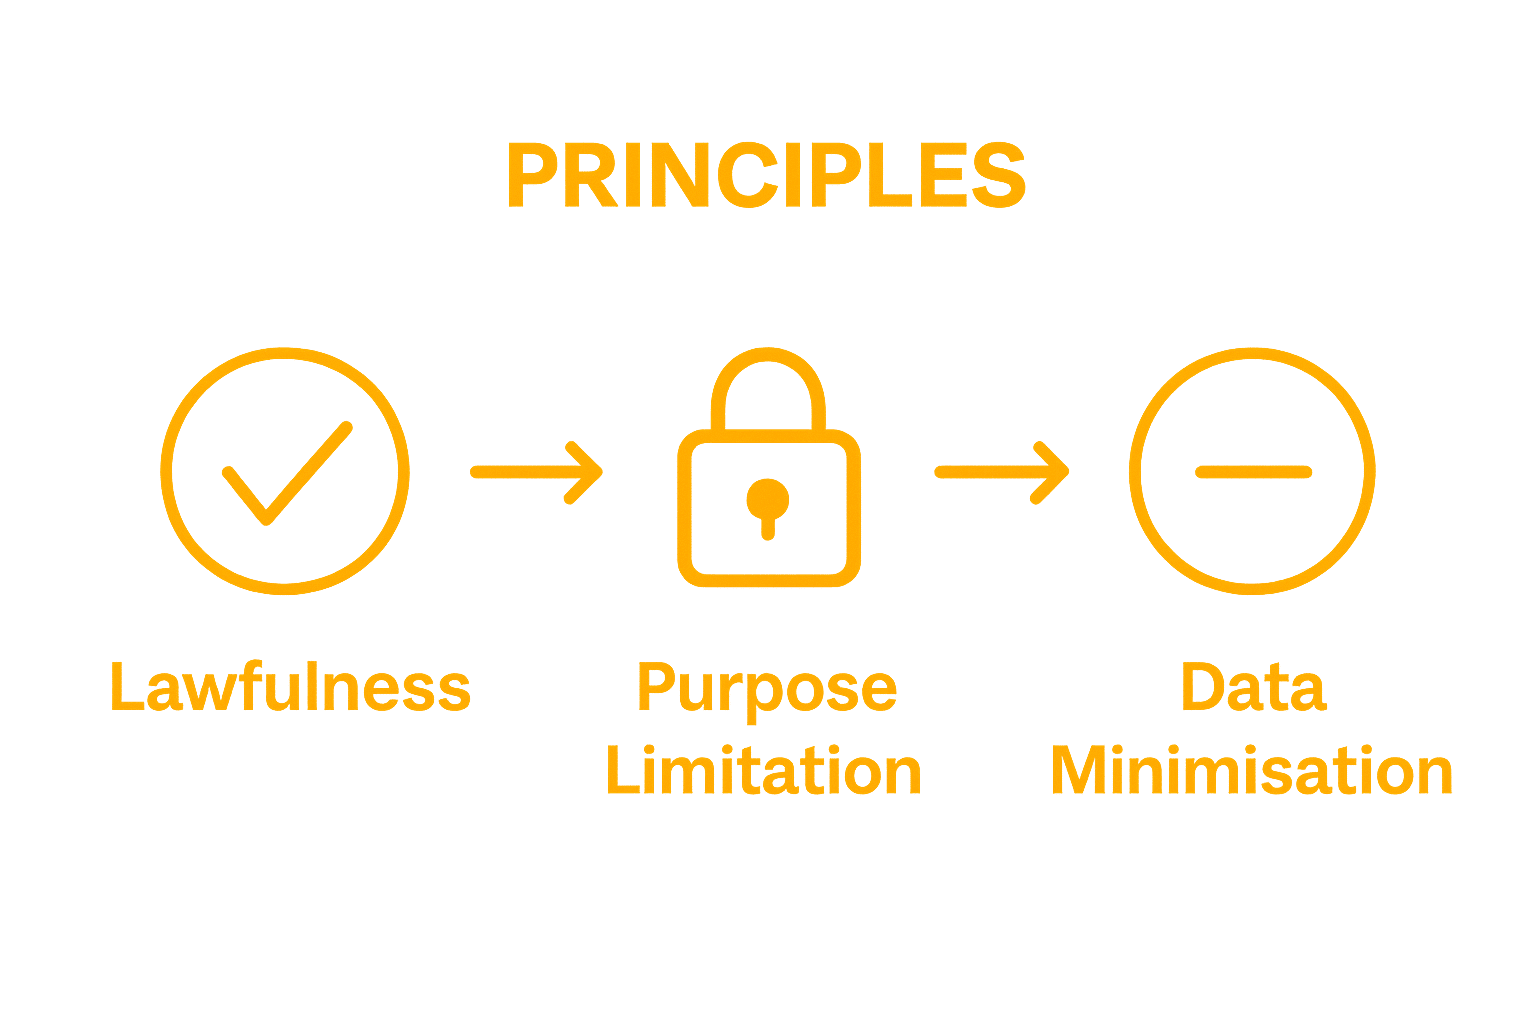
Pasal 5 GDPR ndhaptar prinsip-prinsip sing ditrapake kanggo kabeh pangolahan, apa wae dhasar sing sah. Miturut prinsip akuntabilitas, sampeyan uga kudu bisa nuduhake yen sampeyan tundhuk.
| Prinsip | Apa tegese ing praktik |
|---|---|
| Hukum, keadilan lan transparansi | Dhasar sing sah, ora ana pangolahan sing didhelikake, lan informasi sing jelas ing pernyataan privasi. |
| Watesan tujuan | Ngumpulake data kanggo tujuan tartamtu lan aja digunakake maneh kanggo tujuan sing ora kompatibel. |
| Minimisasi data | Kumpulake mung apa sing dibutuhake kanggo tujuan kasebut. |
| akurasi | Jaga data tetep bener lan paling anyar. |
| Watesan panyimpenan | Busak utawa anonimake data sawise tujuane wis kawujud. |
| Integritas lan rahasia | Keamanan sing cocog saka akses, kerugian, lan kerusakan sing ora sah. |
| Tanggung jawab | Dokumentasikake pilihan sampeyan supaya sampeyan bisa nuduhake AP yen sampeyan tundhuk. |
Kapan sampeyan bisa ngolah data kesehatan lan kategori khusus liyane?
Mung ing pangecualian. Data sing nuduhake asal ras utawa etnis, pendapat politik, agama, keanggotaan serikat pekerja, data genetik utawa biometrik sing digunakake kanggo identifikasi, kesehatan, urip seks utawa orientasi seksual ora kena diproses kajaba ana pangecualian ing Pasal 9 GDPR lan UAVG sing ditrapake (Pasal 22 UAVG).
Ing praktik, juragan ora kena ndhaftar sifat utawa panyebab penyakit karyawan; informasi kasebut duweke dhokter perusahaan. Panyedhiya layanan kesehatan bisa ngolah data kesehatan kanggo perawatan, miturut kewajiban kerahasiaan medis. Data kriminal tundhuk karo watesan sing padha miturut Pasal 10 GDPR lan UAVG.
Apa hak-hak sing diduweni individu?
Individu bisa njaluk akses, koreksi, penghapusan, pembatasan, portabilitas data lan bisa mbantah pangolahan, miturut Pasal 15 nganti 22 GDPR. Sampeyan kudu mangsuli sajrone sewulan, periode sing bisa ditambah rong sasi kanggo panjalukan sing rumit yen sampeyan ngandhani wong kasebut sajrone sewulan pisanan (Pasal 12(3) GDPR).
Hak akses minangka hak sing paling kerep digunakake, asring minangka langkah pertama ing sengketa kerja utawa pelanggan. Wong kasebut nduweni hak kanggo entuk salinan data, tujuan, panampa, lan periode panyimpenan. Nolak utawa ora nggatekake panjaluk bisa nyebabake keluhan menyang AP utawa aplikasi menyang pengadilan.
Apa sing kudu ditindakake sawise ana pelanggaran data?
Lapurake menyang AP sajrone 72 jam sawise ngerti, kajaba yen ora bakal nyebabake risiko kanggo wong sing bersangkutan (Pasal 33 GDPR). Yen risikone dhuwur, sampeyan uga kudu ngandhani wong-wong kasebut tanpa wektu tundha (Pasal 34 GDPR).
Pelanggaran data (datalek) yaiku pelanggaran keamanan sing nyebabake ilang, utawa akses tanpa wewenang menyang data pribadi: laptop sing ilang, email sing dikirim menyang panampa sing salah, serangan ransomware. Cathet saben pelanggaran sacara internal, kalebu sing ora sampeyan laporake, kanthi fakta, efek, lan langkah-langkah sing ditindakake. Organisasi ing ruang lingkup Undhang-undhang Keamanan Siber (Cyberbeveiligingswet), sing ditrapake wiwit 15 Agustus 2026, uga kudu menehi peringatan awal babagan kedadeyan sing signifikan sajrone 24 jam.
Apa sing kudu diduweni dening organisasi?
Miturut prinsip akuntabilitas, sampeyan kudu bisa nuduhake kepatuhan karo dokumen. Intine padha kanggo umume organisasi sing diadegake ing Walanda.
- Cathetan aktivitas pangolahan (Pasal 30 GDPR), dhaptar tujuan, kategori data lan panampa, lan periode panyimpenan.
- Pernyataan privasi sing ngandhani wong babagan pangolahan kasebut; delengen pandhuan babagan pernyataan privasi miturut hukum Walanda.
- Perjanjian prosesor karo saben supplier sing ngolah data pribadi atas jenenge sampeyan (Pasal 28 GDPR), kayata panyedhiya cloud, payroll, lan IT.
- Penilaian dampak perlindungan data (DPIA) kanggo pangolahan sing bisa nyebabake risiko dhuwur, kayata pemantauan skala gedhe utawa pangolahan data kesehatan (Pasal 35 GDPR).
- Petugas perlindungan data ing ngendi kegiatan inti sampeyan kalebu pemantauan skala gedhe utawa pangolahan skala gedhe saka kategori khusus, lan mesthi kanggo panguwasa umum (Pasal 37 GDPR).
- Langkah-langkah keamanan sing cocog karo risiko, lan prosedur kanggo pelanggaran lan kanggo panjaluk saka individu.
Apa sing bisa ditindakake dening Otoritas Perlindungan Data Walanda?
AP bisa nyelidiki, mrentahake sampeyan supaya ngatur proses, ngetrapake larangan proses, lan menehi denda marang sampeyan. Miturut Pasal 83 GDPR, denda kanggo pelanggaran paling serius tekan €20 yuta utawa 4% saka omzet taunan ing saindenging jagad, endi wae sing luwih dhuwur.
AP nemtokake dhewe keluhan endi sing diselidiki lan ora menehi ganti rugi. Individu sing nandhang karusakan nuntut ing pengadilan sipil miturut Pasal 82 GDPR. Denda saka AP minangka keputusan administratif: sampeyan bisa mbantah sajrone nem minggu banjur banding menyang pengadilan administratif.
Apa sing kudu dipriksa minangka organisasi?
- Apa ana dhasar sing sah miturut Pasal 6 GDPR kanggo saben tujuan pangolahan, lan apa wis didokumentasikake?
- Apa cathetan kegiatan pangolahan panjenengan wis lengkap lan anyar?
- Apa sampeyan duwe perjanjian prosesor karo saben supplier sing nangani data pribadi kanggo sampeyan?
- Apa panjenengan saged mangsuli panjalukan akses lan penghapusan sajrone sewulan?
- Apa panjenengan gadhah prosedur pelanggaran ingkang ngidini kabar dhateng AP sajrone 72 jam?
- Apa panjenengan namung migunakaken BSN menawi wonten aturan ingkang sampun dipuntemtokaken dening undang-undang (Pasal 46 UAVG)?
Apa sing kudu dipriksa minangka individu?
- Wacanen pernyataan privasi organisasi kasebut kanggo ndeleng adhedhasar apa lan kanggo tujuan apa data sampeyan digunakake.
- Kirim panjalukan akses tertulis miturut Pasal 15 GDPR lan cathet tanggalé; wangsulan kudu dikirim sajrone sewulan.
- Mbatalake idin utawa obyek yen pangolahan kasebut adhedhasar idin utawa kapentingan sing sah.
- Simpen salinan kabeh korespondensi yen sampeyan sambat menyang AP utawa menyang pengadilan.
- Yen sampeyan ngalami kerusakan, coba gugat miturut Pasal 82 GDPR ing pengadilan sipil.
Apa sing bisa kita lakoni kanggo sampeyan babagan perlindungan data?
Pengacara IT lan privasi kita menehi saran marang organisasi lan individu babagan GDPR lan UAVG:
- Kita nliti aktivitas pangolahan sampeyan lan nyetel utawa mriksa cathetan pangolahan sampeyan.
- Kita nyusun pernyataan privasi, perjanjian prosesor, lan kabijakan perlindungan data.
- Kita nindakake utawa nliti DPIA kanggo pamrosesan risiko dhuwur.
- Kita menehi saran sajrone 72 jam sawise ana pelanggaran data supaya menehi kabar marang AP lan individu.
- Kita nangani panjalukan lan keluhan akses lan penghapusan, kanggo organisasi lan individu.
- Kita keberatan karo keputusan lan denda AP lan nganakake banding.
Summary
- GDPR ditrapake langsung ing Walanda; UAVG nambahake aturan Walanda, kayata umur 16 taun kanggo idin lan watesan panggunaan BSN.
- Saben pangolahan mbutuhake basis sing sah miturut Pasal 6 GDPR; idin asring dudu sing bener, utamane ing papan kerja.
- Kategori khusus kaya ta data kesehatan mung bisa diproses miturut pangecualian.
- Panjaluk saka individu kudu dijawab sajrone sewulan; pelanggaran kudu dilaporake menyang AP sajrone 72 jam.
- AP bisa ngetokake denda nganti €20 yuta utawa 4% saka omzet taunan ing saindenging jagad.
Pitakonan Paling Sering
Apa GDPR ditrapake langsung ing Walanda?
Inggih. GDPR ditrapake tanpa implementasi; Undhang-undhang Implementasi GDPR Walanda (UAVG) mung nambahake aturan ing ngendi GDPR menehi papan, contone babagan kategori data khusus lan panggunaan BSN.
Apa idin mesthi dibutuhake kanggo ngolah data pribadi?
Ora. Idin minangka salah siji saka enem dhasar sing sah ing Pasal 6 GDPR. Umume pangolahan dening bisnis lan juragan adhedhasar kontrak, kewajiban hukum, utawa kapentingan sing sah.
Sepira cepet organisasi kudu nanggapi panjalukan akses?
Sajrone sewulan sawise ditampa. Kanggo panjalukan sing rumit utawa akeh, periode kasebut bisa ditambah rong sasi, anggere wong kasebut diwenehi informasi sajrone sewulan pisanan (Pasal 12(3) GDPR).
Kapan pelanggaran data kudu dilaporake?
Sajrone 72 jam sawise ngerti, menyang Autoriteit Persoonsgegevens, kajaba pelanggaran kasebut ora bakal nyebabake risiko kanggo wong sing ana gandhengane. Yen risikone dhuwur, wong-wong kasebut uga kudu diwenehi informasi.